メールセキュリティはいつ見直す?対策の変更・追加を判断するためのチェックリスト


メールは日々の業務に欠かせない一方、システムを変更するとなると、データ移行や設定変更、従業員への周知など多くの作業が発生します。
「セキュリティを強化したいけれど、今の環境を変えるべきかわからない」「システムを入れ替えて業務に影響が出ないか心配」と、見直しを先送りしてはいませんか?
実は、メールセキュリティの見直しは、必ずしもメールシステムを丸ごと入れ替えることだけではありません。現在の設定や運用を確認したり、不足している機能だけを追加したりする方法もあります。
この記事では、メールセキュリティを見直すタイミングやチェックポイント、3つの見直し方法、注意点を解説します。
この記事を読むとわかること
- メールセキュリティを見直すタイミング
- 現在のメール環境を確認するチェックポイント
- メールシステムを変更する場合と、今の環境を活かす方法
- メールセキュリティを見直すメリットと注意点


メールセキュリティはいつ見直すべき?
メールセキュリティは、トラブルが発生してから見直すだけではなく、利用環境や働き方、時代が移り変わって求められるセキュリティ水準が変化したタイミングなどで、見直していくことがポイントです。
メールは事業に欠かせない一方で、フィッシングやビジネスメール詐欺(BEC)、標的型攻撃メール、マルウェア感染などに悪用されることがあります。攻撃手法も変化していくため、明確なきっかけがない場合でも、定期的に現在の対策を確認しておくとよいでしょう。
見直しを検討したいタイミングの例
- 迷惑メールや不審なメールが増えた
- 誤送信やヒヤリハットが発生した
- 従業員数や拠点が増えた
- テレワークなど働き方が変わった
- メールシステムや関連サービスの更新時期が近い
- 取引先や監査から求められるセキュリティ要件が変わった
- 新たな攻撃手法に現在の対策では対応しにくくなった
メールセキュリティの見直しチェックリスト
利用しているメールシステムの仕様と、貴社における運用に不足がないか、以下の項目について確認してみましょう。
いくつ当てはまったかチェック
| 該当数 | 目安 | 状態 |
| 9~10個 | 対策が比較的整っている | 現時点では、理想的な運用ができている可能性が高いです。今後も定期的に見直していきましょう。 |
| 6~8個 | おおむね対策できている | 基本的なメールセキュリティ対策は整っているといえます。 不足している項目を中心に、追加対策が必要か確認しましょう。 |
| 3~5個 | 見直したい項目が多い | 基本的な対策はあるものの、不足している部分があります。 メールシステムの機能について確認し、設定や運用ルールの変更を検討しましょう。 |
| 0~2個 | 見直しの優先度が高い | 技術面・運用面の両方で不足している可能性があります。メールシステムに詳しい社員が在籍していない場合は、専門家への相談も検討しましょう。 |
メールセキュリティ見直しの「3つの方法」
不足している項目があっても、すぐにメールシステム全体を変更する必要があるとは限りません。メールセキュリティの見直しは大きく分けて3つあります。
- 現在の設定やメールの運用ルールを見直す
- 不足している機能だけを追加する
- メールシステムそのものを変更する
現在の設定やメールの運用ルールを見直す
まず検討したいのが、現在のメール環境を変えずに、設定や運用ルールを見直す方法です。メールの設定や使い方に、問題がないか確認してみましょう。
この方法のメリットは、費用を抑えながら、現在の環境でできる対策を強化しやすいことです。
セキュリティを維持するための設定・運用ルールの例
- セキュリティ設定を確認する
- パスワードや認証方法を見直す
- アカウントの管理方法を整理する
- メール送信時の確認ルールを見直す
- 添付ファイルやURLを扱うルールを決める
- トラブル発生時の対応手順を整理する
- 従業員への注意喚起や教育を行う
不足している機能だけを追加する
メールの使用環境そのものに大きな問題がない場合は、必要な機能だけを追加することで、移行に伴う負担を抑えながらセキュリティを強化できます。
Microsoft 365やGoogle Workspaceなど、現在利用しているメール環境を継続しながら、不足している対策だけを補う方法もあります。
追加できる機能の例
- 迷惑メール・ウイルス対策を追加する
- メールの誤送信対策を追加する
- 添付ファイルを送信するためのアップローダーを追加する
- メールアーカイブ機能を追加する
- なりすましメール対策のシステムを追加する
メールシステムそのものを変更する
現在のメール環境に複数の課題がある場合や、機能追加だけでは難しい場合、一度メール環境全体を整理・再構築したい場合などは、メールシステムそのものの変更を検討します。
メールシステムを変更するケースの例
- メールサーバの管理負荷が大きい
- 現在のシステムでは必要なセキュリティ機能を追加しにくい
- 古いシステムを利用している
- メール環境全体をクラウドへ移行したい
- 今後の利用人数や拠点の増加に対応しにくい
ただし、メールシステムの変更には、データ移行や各種設定、切り替え作業、社内および社外への周知などの手間がかかるため、慎重に検討しましょう。
現在の課題だけではなく、移行時の負担や導入後の運用まで確認して判断することが大切です。
メールセキュリティを見直すメリット
- 情報漏えいや誤送信のリスクを減らす
- 管理者の運用負荷を減らす
- 従業員が迷いにくいメール運用ルールを作り、業務を効率化する
- 時代に合わせたメール運用を行うことができる
メールセキュリティを見直すときの注意点
メールセキュリティを見直す際の注意点は、以下の通りです。
- 現在の課題を整理し、必要な対策を明確にする
- 設定変更や運用ルールの見直しで対応できるか確認する
- 機能を追加する場合は、既存システムとの連携可否を確認する
- システムを変更する場合は、データ移行や切り替え方法を確認する
- 従業員への周知や操作方法の案内を準備する
- 業務や取引先、外部システムへの影響を確認する
- 導入後の管理方法やトラブル発生時の対応体制を決めておく
メールセキュリティの見直しはCWJへ
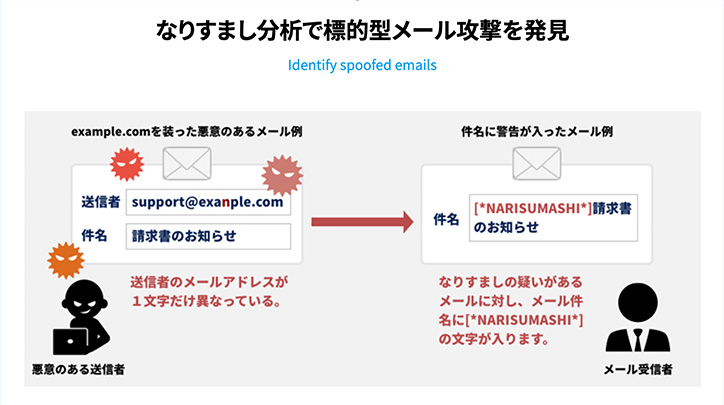
株式会社サイバーウェイブジャパン(CWJ)では、メール環境全体を見直したい場合と、現在のメール環境を活かして必要な機能だけを追加したい場合の両方に対応しています。
メールセキュリティをまとめて整えたい場合には「CWJ Secure One」、現在のメールサーバを利用しながら迷惑メール・ウイルス対策や添付ファイルリンク機能を追加したい場合には「AS AV Filter / Mail File Link」をご用意しています。
そのほかにも、Microsoft 365やGoogle Workspaceなどと連携して、メールの長期保存や監査対応に利用できるクラウドサービスなどもご用意しております。
何が不足しているかわからないという方も、気軽にお問い合わせください。
「今のメール環境を変えるべきかわからない」「一部の機能だけ追加したい」といった段階でもご相談いただけます。
メールセキュリティ対策のためのお役立ち資料のダウンロードはこちらから
資料の内容
- よくあるメール受信のトラブルとその影響
- 迷惑メール対策を怠ると起こるリスク
- 業務効率化につながる具体的な対策(ホワイトリスト、脱PPAPなど)
- メールセキュリティ強化に役立つサービス紹介
 資料ダウンロードはこちら
この記事のポイント
-
1.メールセキュリティはいつ見直すべきですか?
メールセキュリティの見直しを検討したいタイミングは、以下の通りです。
- 迷惑メールや不審なメールが増えた
- 誤送信やヒヤリハットが発生した
- 従業員数や拠点が増えた
- テレワークなど働き方が変わった
- メールシステムや関連サービスの更新時期が近い
- 取引先や監査から求められるセキュリティ要件が変わった
- 新たな攻撃手法に現在の対策では対応しにくくなった
詳しくは「メールセキュリティはいつ見直すべき?」をご覧ください。
-
2.メールセキュリティを見直すにはどんな方法がありますか?
メールセキュリティの主な見直し方法は、以下の3つです。
- 現在の設定やメールの運用ルールを見直す
- 不足している機能だけを追加する
- メールシステムそのものを変更する
詳しくは「メールセキュリティ見直しの「3つの方法」」をご覧ください。
-
3.メールシステムを変更せずにセキュリティを強化できますか?
内容によっては可能です。追加可能な対策の一例は、以下の通りです。
- 迷惑メール・ウイルス対策を追加する
- メールの誤送信対策を追加する
- 添付ファイルを送信するためのアップローダーを追加する
- メールアーカイブ機能を追加する
- なりすましメール対策のシステムを追加する
詳しくは「メールセキュリティ見直しの「3つの方法」」をご覧ください。
-
4.メールセキュリティを見直すときに注意することは?
メールセキュリティを見直す際の注意点は、以下の通りです。
- 現在の課題を整理し、必要な対策を明確にする
- 設定変更や運用ルールの見直しで対応できるか確認する
- 機能を追加する場合は、既存システムとの連携可否を確認する
- システムを変更する場合は、データ移行や切り替え方法を確認する
- 従業員への周知や操作方法の案内を準備する
- 業務や取引先、外部システムへの影響を確認する
- 導入後の管理方法やトラブル発生時の対応体制を決めておく
詳しくは「メールセキュリティを見直すときの注意点」をご覧ください。

インターネットデータセンターの運用から、クラウドサービスの提供まで行う株式会社サイバーウェイブジャパン(CWJ)のWeb担当者。
クラウドメールやデータ運用に関する弊社の知識を生かし、皆様のお役に立つ情報を発信しております。
クラウドメールの導入でお困りの方は弊社にご相談ください。
サイバーウェイブジャパンは、全国のお客様に対応しております。
参考サイト
- 経済産業省「サイバーセキュリティ経営ガイドラインと支援ツール」
URL:https://www.meti.go.jp/policy/netsecurity/mng_guide.html - IPA「情報セキュリティ10大脅威 2026」
URL:https://www.ipa.go.jp/security/10threats/10threats2026.html - IPA「企業組織を狙うメールを悪用した攻撃の手口とその対策」
URL:https://www.ipa.go.jp/security/support/abuse_email.html - 個人情報保護委員会「標的型メール攻撃や、その他不正アクセス等による個人データの漏えい等の被害を防止するために、安全管理措置に関して、どのような点に注意すればよいですか。」
URL:https://www.ppc.go.jp/all_faq_index/faq1-q10-7/