インフォスティーラーとは?感染経路と盗まれる情報・対策を解説


「インフォスティーラー」という言葉を、セキュリティ関連のニュースなどで目にしたことはありませんか?
インフォスティーラーは、パソコンなどに保存されているID・パスワードをはじめとした情報を盗むマルウェアの一種です。盗まれた認証情報が悪用されることで、不正アクセスや情報漏えい、ランサムウェアなど、別の被害につながる可能性もあります。
2026年8月には、独立行政法人情報処理推進機構(IPA)も「企業組織を狙う攻撃メールの手口とその対策」にて、インフォスティーラーについて取り上げ、注意を呼びかけています。
本記事では、インフォスティーラーとは何か、盗まれる情報や被害と感染経路、基本的な対策について紹介します。
また、CWJ編集部で実際にあった、アプリのダウンロードに関するヒヤリハット(体験談)もあわせてご覧ください。
この記事を読むとわかること
- インフォスティーラーとは何か
- インフォスティーラーに盗まれる可能性がある情報
- 感染するとどのような被害につながるのか
- インフォスティーラーの主な感染経路
- インフォスティーラーへの基本的な対策

インフォスティーラーとは
インフォスティーラー(Infostealer)とは、ID・パスワードなどの情報を盗むことを目的とした「情報窃取型マルウェア」です。
マルウェアとは、パソコンやスマートフォンなどに不正な動作をさせる悪意のあるソフトウェアの総称です。そのなかでも、端末などに保存された情報の窃取を主な目的とするものがインフォスティーラーと呼ばれています。
インフォスティーラーに感染すると、ブラウザーやメールソフトなどに保存されているID・パスワードなどの認証情報が窃取されるおそれがあります。
インフォスティーラー・マルウェア・ランサムウェアの違い
| マルウェア | 悪意のあるソフトウェアの総称 |
| インフォスティーラー | 情報を盗むことを主な目的とするマルウェア |
| ランサムウェア | データを暗号化するなどして身代金を要求するマルウェア |
インフォスティーラーとランサムウェアはいずれもマルウェアの一種ですが、それぞれ目的が異なります。
ただし、両者は無関係であるとはいえません。インフォスティーラーによって盗まれた認証情報が攻撃者の間で売買され、ランサムウェアなどの攻撃につながるおそれがあるとしています。
インフォスティーラー「StealC」が収集するデータ
Microsoftが2026年6月に公開した調査では、インフォスティーラーの「StealC」が、ブラウザに保存されたユーザー名やパスワード、Cookie、自動入力情報などを収集することが判明しています。
また、企業のVPNやメール、クラウド、SSOなどの認証情報が盗まれ、攻撃に利用される危険性があり、セキュリティ意識を高めていかなければなりません。
参考サイト:StealC and Amadey: Breaking down infostealers and the cybercrime services that deliver them(Microsoft:海外サイト)
インフォスティーラーに感染するとどうなる?
| 盗まれる可能性がある情報 | 悪用された場合に考えられること |
| ID・パスワード | アカウントへの不正ログイン |
| Cookie・セッション情報 | ログイン状態の悪用 |
| メールやVPNなどの認証情報 | 企業システムへの不正アクセス |
| ブラウザの自動入力情報 | 個人情報や決済情報などの漏えい |
| 端末内のファイル | 業務情報・機密情報などの漏えい |
盗む情報や機能は、インフォスティーラーの種類によって異なりますが、主に上記の情報が盗まれ、悪用される可能性があります。
パスワードだけを盗むマルウェア」ではなく、ブラウザやアプリなどに保存された情報も対象になり得るため、業務用のPCやスマホはもちろん、プライベート用の端末にも注意が必要です。
インフォスティーラーはどのように感染する?
インフォスティーラーは、メールやWebサイト、ソフトウェアのダウンロードなどをきっかけに感染する場合があります。
主な感染経路は以下のとおりです。
- 不審なメールの添付ファイルを開く
- メールなどのURLから不正なWebサイトへ誘導される
- 偽のソフトウェアや不正なファイルをダウンロードする
- 悪意のある広告などから不正なサイトへ誘導される
手口の一例
例)メール本文のURLからWebサイトへ誘導し、不正なファイルをダウンロードさせてインフォスティーラーへ感染させる。
例)検索結果を悪用して、不正なWebサイトや偽のソフトウェアのダウンロードページへ誘導する「SEOポイズニング」でインフォスティーラーへ感染させる。
例)広告を使い、人気のソフトウェアなどに見せかけた悪意のあるファイルをダウンロードさせる。
フィッシングとインフォスティーラーの違い
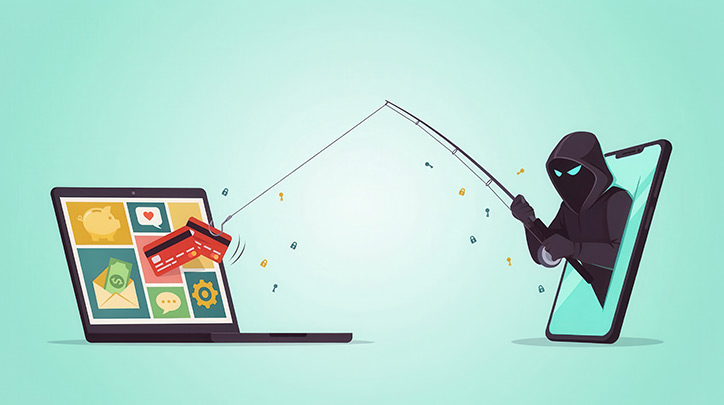
フィッシングとインフォスティーラーは、どちらも認証情報などが盗まれる可能性がありますが、情報を盗む方法が異なります。
フィッシングは、実在する企業やサービスを装ったメール・SMSなどから偽サイトへ誘導し、利用者自身にID・パスワードなどを入力させて情報を盗む手口です。
一方、インフォスティーラーは、端末に入り込んだマルウェアが、自動でブラウザやアプリなどに保存された情報を盗みます。
なお、フィッシングメールなどがインフォスティーラーへ感染させるための「入口」として使われる場合もあります。
緊急性を強調したメールが届いた場合は、慎重に対応しましょう。
代表的なインフォスティーラーの種類
| 名称 | 特徴 |
| Lumma Stealer | Lumma Stealer ブラウザの認証情報やCookieなどを狙うインフォスティーラー。2024年10月~2025年10月頃に多くみられた。 |
| StealC | ブラウザに保存されたユーザー名・パスワード、Cookie、自動入力情報などを窃取するインフォスティーラー。 |
| Atomic macOS Stealer(AMOS) | macOSを標的とするインフォスティーラー。ブラウザの認証情報や保存されたパスワードなどを狙います。 |
| RedLine Stealer | ID・パスワードやCookie、暗号資産ウォレットなどを窃取するインフォスティーラー。世界的に被害を広げ、2024年には国際捜査により関連サーバーなどが摘発されました。 |
アプリのダウンロードで実際にあったヒヤリハット【CWJ編集部の体験談】
CWJ編集部の担当者にも、アプリをダウンロードする際、目的とは異なるファイルを誤って取得した経験があります。
ファイル名の違いに気づき、開く前に削除
PC向けのアプリ配布サイトを利用していましたが、ダウンロードボタンと間違えて別のボタンをクリックしてしまいました。
ダウンロードされたファイル名が目的のアプリと異なることに気づき、「広告をクリックしてしまったかもしれない」と判断。ファイルは開かず、そのまま削除しました。
このファイルがマルウェアだったことを確認した事例ではありませんが、ダウンロード後にファイル名を確認したことで、不用意に実行せずに済みました。
ヒヤリハット後に意識していること
この経験以降、担当者はアプリやソフトウェアをダウンロードする際、以下の点を意識しています。
- まず公式サイトから入手できないか確認する。
- ダウンロードしたファイル名や拡張子を確認する。
- 不要なブラウザ拡張機能は入れず、導入前に提供元や口コミなどを確認する。
- 社用PCでは、必要に応じて情シスへダウンロードしてよいか確認する。
ヒヤリハット事例は社内で共有・蓄積する
有名なサイトを利用している場合でも、目的とは異なるボタンを誤ってクリックすることはあります。ファイルをダウンロードしたらすぐに開かず、目的のファイルか確認することも大切です。
なお、IPAも同資料(PDF・16~17ページ)で、被害に至らなかった「ヒヤリハット事例」をセキュリティ担当部署に集約し、既存対策の改善や社員教育に活用することを推奨しています。
同様の事例があった場合は、その場限りで終わらせず、発生した状況や気づいたポイントを記録し、社内の参考事例としてストックしておきましょう。
インフォスティーラーへの基本的な対策
インフォスティーラーはマルウェアの一種であるため、基本的な対策は一般的なマルウェア対策と共通しています。
- OSやソフトウェアを最新の状態に保つ
- 不審なメールの添付ファイルやURLを開かない
- ソフトウェアはできるだけ公式サイトから入手する
- ダウンロードしたファイルを開く前に確認する
- セキュリティソフトを利用する
- 多要素認証を設定する
マルウェア対策ソフトによるリアルタイムスキャンや、メールサービスのフィッシング・迷惑メール対策、多要素認証などが対策として挙げられます。
ただし、多要素認証を導入するだけで、すべての被害を防げるわけではありません。
インフォスティーラーによってセッションCookieが盗まれた場合、多要素認証を回避して企業アカウントへアクセスされる可能性もないとはいえないためです。
感染した可能性がある場合は「盗まれた情報」への対応も考える
インフォスティーラーで特に注意したいのは、マルウェアを端末から削除するだけでは対応が終わらない可能性があることです。
すでに認証情報などが盗まれていた場合、その情報を使った不正アクセスにつながるおそれがあり、認証情報を更新しなければなりません。
感染が疑われる場合は自己判断だけで対応せず、社内で定められた手順に従い、システム管理者やセキュリティ担当者へ報告しましょう。
メールからのマルウェア感染対策はCWJへ
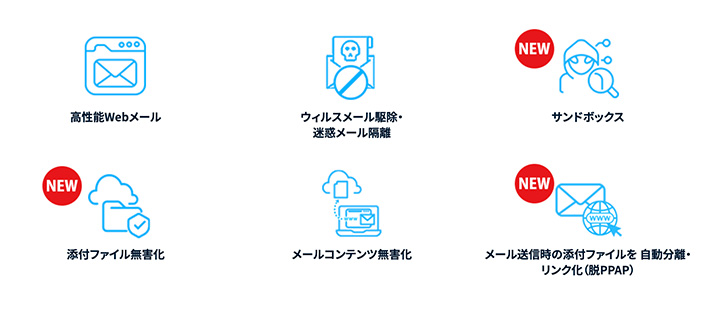
インフォスティーラーをはじめとしたマルウェアは、メールの添付ファイルや本文中のURLなどをきっかけに感染する場合があります。
株式会社サイバーウェイブジャパン(CWJ)の「CWJ Secure One」は、迷惑メール・ウィルス対策を標準装備したクラウド型のメールセキュリティサービスです。プランに応じて、サンドボックスや添付ファイル無害化、メールコンテンツ無害化なども利用できます。
「現在のメールセキュリティで十分かわからない」「メールからのマルウェア感染対策を見直したい」という企業様は、CWJへご相談ください。
具体的なサービスや導入方法が決まっていない段階でも、メールセキュリティの課題を相談できる無料ワークショップをご用意しています。

メールセキュリティ対策のためのお役立ち資料のダウンロードはこちらから
資料の内容
- よくあるメール受信のトラブルとその影響
- 迷惑メール対策を怠ると起こるリスク
- 業務効率化につながる具体的な対策(ホワイトリスト、脱PPAPなど)
- メールセキュリティ強化に役立つサービス紹介
 資料ダウンロードはこちら
この記事のポイント
-
1.インフォスティーラーとは何ですか?
インフォスティーラーとは、ID・パスワードなどの情報を盗むことを目的とした「情報窃取型マルウェア」です。
インフォスティーラーの主な特徴は以下の通りです。
- ID・パスワードやCookieなどを盗む
- ブラウザやアプリに保存された情報も狙われる
- 盗まれた情報が別の攻撃に悪用される場合がある
詳しくは「インフォスティーラーとは」をご覧ください。
-
2.インフォスティーラーはどのように感染しますか?
メールやWebサイト、ソフトウェアのダウンロードなどが感染のきっかけになります。 インフォスティーラーの感染経路は以下の通りです。
- 不審なメールやURLを開く
- 偽のソフトウェアをダウンロードする
- 悪意のある広告やWebサイトから誘導される
詳しくは「インフォスティーラーはどのように感染する?」をご覧ください。
-
3.インフォスティーラーへの対策は?
一般的なマルウェア対策に加え、ダウンロードするファイルや入手先の確認も大切です。
インフォスティーラーの被害に遭わないようにするための、主な対策は以下の通りです。- OSやソフトウェアを最新の状態にする
- ソフトウェアはできるだけ公式サイトから入手する
- セキュリティソフトや多要素認証を活用する
- 感染が疑われる場合は社内の担当者へ報告する
詳しくは「インフォスティーラーへの基本的な対策」をご覧ください。
インターネットデータセンターの運用から、クラウドサービスの提供まで行う株式会社サイバーウェイブジャパン(CWJ)のWeb担当者。
クラウドメールやデータ運用に関する弊社の知識を生かし、皆様のお役に立つ情報を発信しております。
クラウドメールの導入でお困りの方は弊社にご相談ください。
サイバーウェイブジャパンは、全国のお客様に対応しております。